
正文:
根据国际安全研究团队Ransomnews的调查,支付平台Stripe的5万枚商户API密钥竟然被发现散布在公开的代码库、构建日志以及配置错误的Web服务器上,且其中相当一部分至今依然可用。
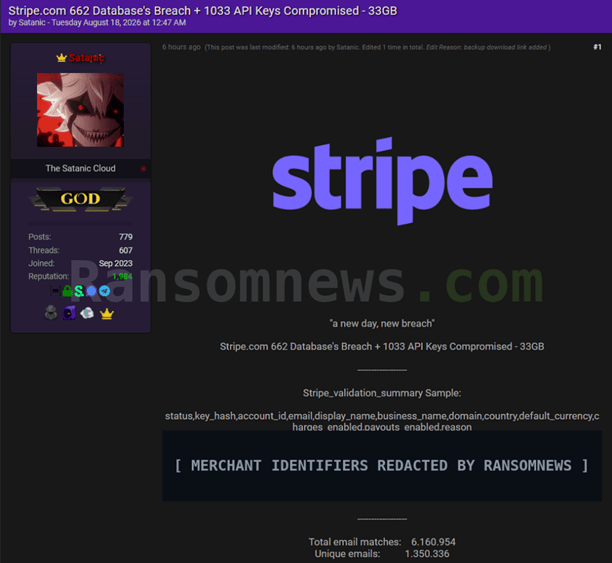
更引人注目的是,一个包含659个商户实时密钥及约35GB客户与支付数据的数据集,已于8月18日在地下数据交易论坛上曝光。
实验结果显示,从“发现密钥”到“完成扣款”仅需17小时
Ransomnews是一家专注于勒索软件、网络黑产及数据泄露生态追踪的独立开源情报(OSINT)网络安全研究团队。与传统的大型安全厂商不同,他们的核心产出以公开情报分析、地下论坛监测和威胁人物画像为主,在全球的勒索威胁情报社区中享有较高的知名度。
在获得一批有效的Stripe密钥后,Ransomnews进行了模拟攻击实验。
结果显示,在找到有效密钥后,仅需17小时即可完成一整套操作链,包括访问商户的客户名单、获取存储的支付方式信息、创建欺诈性支付链接并发起测试扣款等。这表明,攻击者通过这些有效的Stripe密钥能够获得全面的API访问权限,甚至在商户启用了Stripe Connect的情况下,能够接触到关联账户。
此次Stripe密钥泄露的主要原因来自于GitHub仓库,其中包括一些公开仓库以及一些本应私有但不小心设为公开的数据;此外,GitHub Actions的构建日志也成为泄露源。当工作流进行调试时,未正确遮蔽的密钥可能会以明文形式出现于日志中,任何有仓库访问权限的人都能够查看;还有配置错误的Web服务器,Ransomnews发现超过3000台服务器暴露了与Stripe相关的信息,其中大约12%的密钥仍能直接对Stripe API生效。
至于出现在地下数据交易论坛的659个商户密钥数据集,其具体来源仍不明确。
值得一提的是,Ransomnews在发布研究之前已将泄露问题报告给Stripe,并明确指出,Stripe平台本身并未遭到入侵,这些密钥实际上属于商户,属于商户在开发和运维过程中泄露。
事实上,针对商户的开发和运维环节,Stripe也采取了一定的防护措施。在正常情况下,Stripe通过与GitHub的合作伙伴计划提供自动密钥扫描,若在公开仓库中发现Stripe密钥,系统会发出警告,并在商户选择参与后可触发自动撤销。
然而,由于opt-in率偏低(指在需要主动授权的场景中,实际同意的用户数占比)、覆盖盲区(扫描仅限于公开仓库,私有仓库、构建日志和Web服务器等未被覆盖)等因素,导致防护措施未能发挥应有的效果。
🌐 出海支付:锦鲤环球(KoiGlobal) — 海外支付通道,覆盖孟加拉/菲律宾/印尼等新兴市场,代收代付 API 稳定接入。
更微妙的是,Ransomnews发现一些商户在GitHub泄露事件后确实更换了密钥,但旧密钥依然处于活跃状态。这是因为在密钥轮换时,Stripe不会自动撤销旧密钥,除非用户手动删除。这意味着“更换”并不等于“作废”,旧密钥仍然可能被滥用。
Ransomnews提供的修复建议相对简单,但每一项都需要商户主动执行,而非单纯依赖Stripe平台的保护措施。
首先,商户需审计自己的版本控制历史,检查是否有密钥曾被提交;其次,更换任何曾接触过公开仓库、构建日志或未受保护配置文件的密钥;第三,对于不需要完整账户访问权限的集成,启用Stripe的限制密钥;第四,开启Stripe Radar的异常扣款检测规则,这样即使密钥被盗取,系统也能提前标记可疑活动。
此次事件的本质并不令人意外,开发者将密钥嵌入代码、提交至仓库、打印至日志,这些都是安全社区多年来反复警示的“老问题”,只是Stripe的支付场景让这些问题显得更加严重。
Stripe是全球电商、SaaS及订阅制企业常用的支付接口之一,密钥背后涉及真实的客户数据、资金流动及退款渠道。5万枚密钥散落在公共空间,意味着开发环境的安全疏忽可能直接转化为欺诈风险,攻击者甚至无须入侵Stripe或攻破任何系统,只需在GitHub上查找代码,便能获取通往他人收银台的钥匙。
来源:移动支付网
锦鲤(KoiPayment)原创作品,发布者:锦鲤KoiPayment,转载请注明出处:https://koipayment.com/2026/08/25/stripe-%e6%b3%84%e9%9c%b25%e4%b8%87%e6%9e%9a%e5%95%86%e6%88%b7api%e5%af%86%e9%92%a5%ef%bc%81/
评论列表(8条)
哇,没想到Stripe居然会有这样的安全漏洞!这对商户影响会不会很大?
真是个令人震惊的消息,希望他们能尽快解决这个问题,保障用户的安全。
这让我想起了之前类似的事件,金融科技领域的安全问题真得引起重视啊!
有谁知道这些泄露的API密钥是否会被用来做坏事?感觉好可怕!
这种情况下,商户们应该怎么保护自己的信息呢?有没有什么建议?
Stripe在安全方面的表现一直挺好的,这次的事件算是意外吧,希望能吸取教训。
看到这个新闻我真的是一惊,再次提醒我们重视网络安全,保护好自己的数据。
叫我怎么看待这个问题,作为开发者我觉得关键是要及时更新和审查自己的代码。