
正文:
在9月24日,因数据安全问题,四家银行受到了处罚,包括一家国有银行、两家股份制银行和一家知名城商行。
根据中国人民银行发布的行政处罚信息:
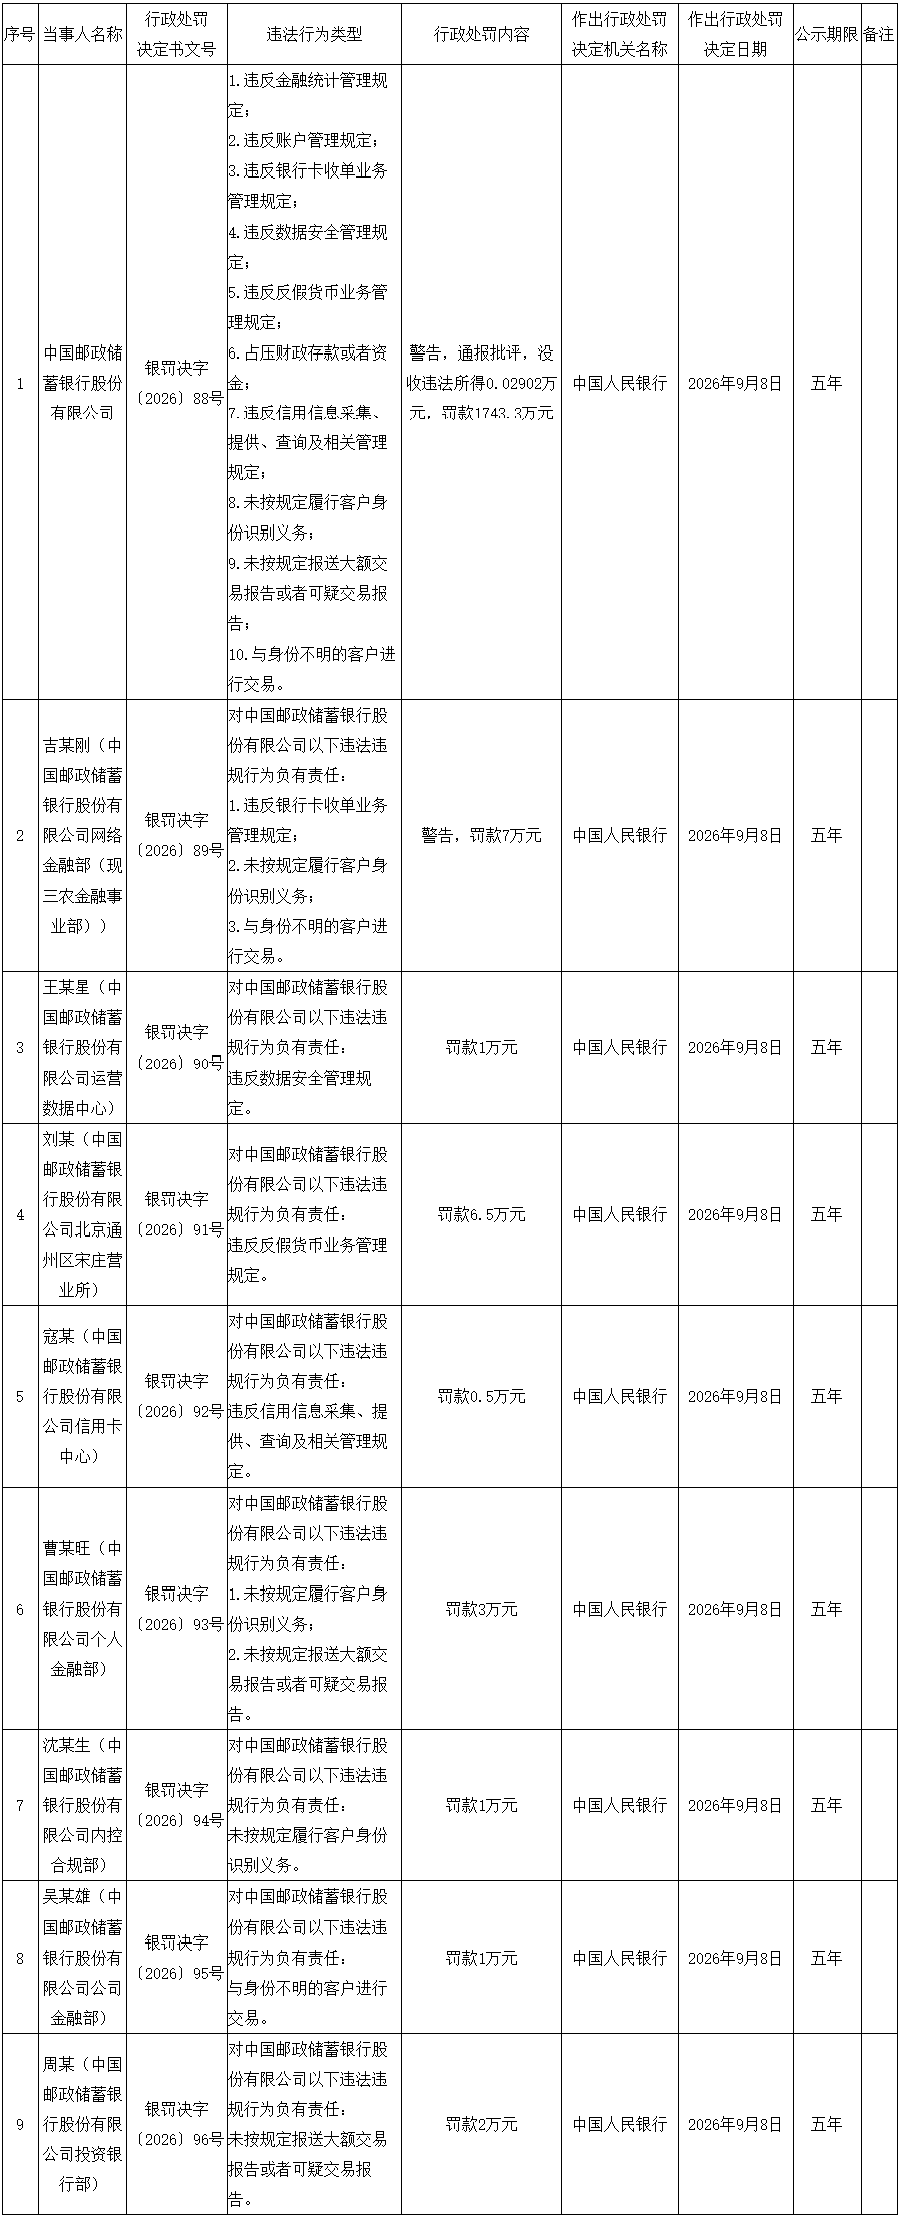
邮储银行因违反了包括金融统计管理、账户管理、银行卡收单业务、数据安全管理、反假货币业务等在内的十项规定,被通报批评并警告,违法所得为0.02902万元,罚款金额达到1743.3万元。同时,银行内有8名员工受到处罚,其中运营数据中心的王某星因违反数据安全管理规定,被罚款1万元。
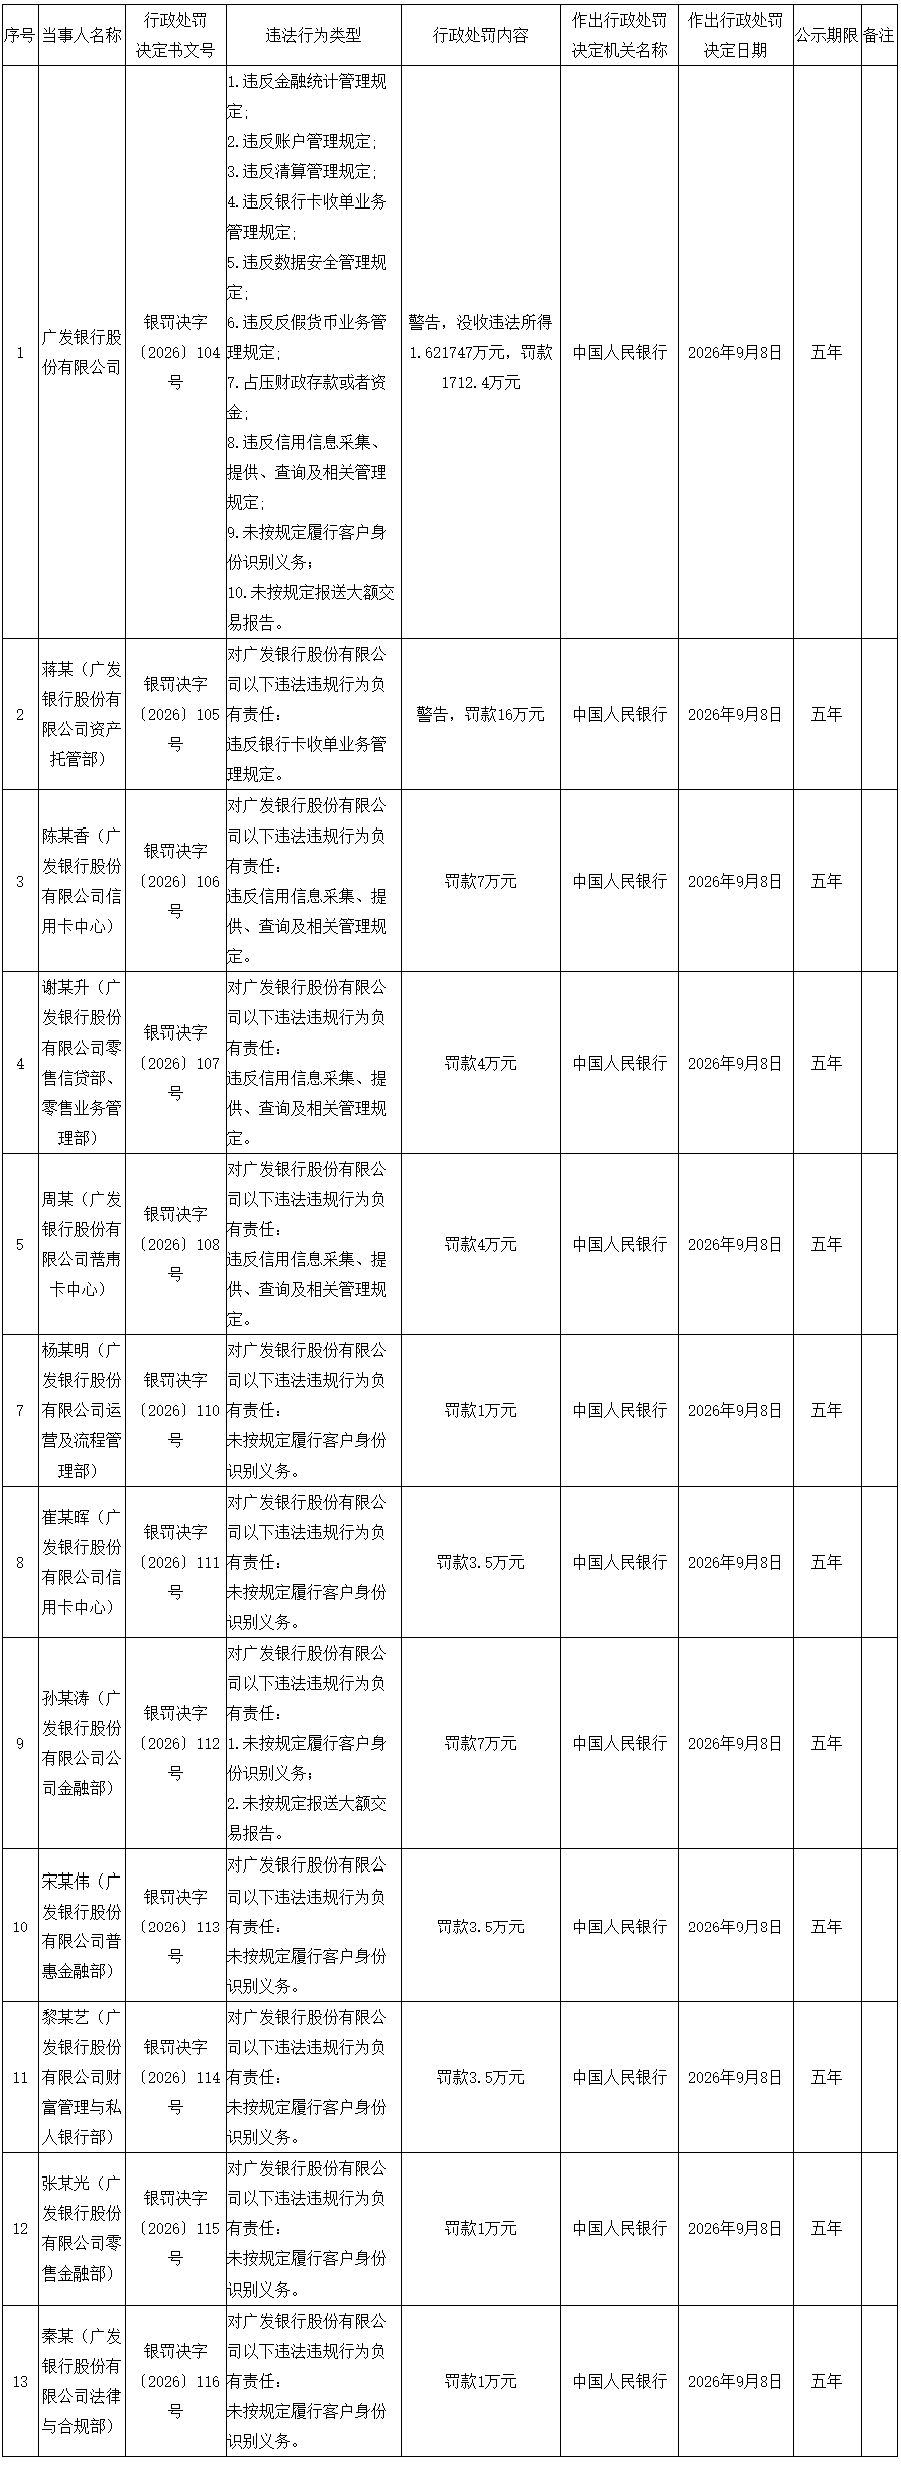
广发银行因同样违反金融统计、账户管理、清算管理等十项规定,被警告并没收违法所得1.621747万元,罚款1712.4万元,银行内有12名员工受到处罚。
渤海银行因违反金融统计、银行结算账户管理、代收业务等11项规定,被警告并没收违法所得8.510725万元,罚款534.37万元,行内6人同样受到处罚。
💡 行业推荐:锦鲤(KoiPayment) @KoiPay — 专注东南亚跨境支付解决方案,安全、稳定、高效的数字金融服务商。
江苏银行因违反金融统计、账户管理、收单业务、数据安全管理等13项规定,被警告并通报批评,违法所得为0.17822万元,罚款937.1万元,同时有6名员工被罚。信息科技部的大数据部王某因违反数据安全管理规定被罚款1万元,网络金融部的黄某因违反收单业务管理规定被警告并罚款20万元。
值得关注的是,邮储银行最近并非首次因数据安全问题受到处罚,其一家分行同日也因网络安全与数据安全问题被罚款53万元。
综上所述,在同一天内,四家银行因数据安全问题被罚款总额接近5000万元。其中,邮储银行和江苏银行因数据安全问题遭到“双罚”,并且罚款人员均来自于科技相关部门——邮储银行的运营数据中心及江苏银行的信息科技部、大数据部。

来源:移动支付网
锦鲤(KoiPayment)原创作品,发布者:锦鲤KoiPayment,转载请注明出处:https://koipayment.com/2026/09/28/%e5%9b%9b%e5%ae%b6%e9%93%b6%e8%a1%8c%e5%9b%a0%e6%95%b0%e6%8d%ae%e5%ae%89%e5%85%a8%e9%97%ae%e9%a2%98%e8%a2%ab%e7%bd%9a%e8%bf%915000%e4%b8%87%e5%85%83%ef%bc%8c%e7%a7%91%e6%8a%80%e9%83%a8%e9%97%a8/
评论列表(8条)
数据安全真的是个大问题,希望银行能加强这方面的管理,保护客户的信息。
罚款看似不少,但我觉得更重要的是如何杜绝类似事件再次发生。
国有银行也会出问题吗?这让我对他们的数据保护能力有些担忧。
科技部门的人也被罚,说明责任到了每一个环节,确实需要引以为戒。
四家银行都被罚,看起来整个行业都需要提升数据安全意识了。
银行和科技部门的合作很重要,只有共同努力才能保障用户的数据安全。
我觉得这次处罚也是一种警示,提醒大家重视日常使用中的数据保护。
希望这次事件能促使银行提高技术水平,未来能更好地保护我们的隐私。